Manual de Burp Suite Community Edition
Capítulo 10 · Extensiones y la BApp Store
Serie: Burp Suite desde cero | unfantasmaenelsistema.com
Cerramos el Bloque C -herramientas activas- con la pieza que amplía todo lo anterior: la BApp Store, la tienda de extensiones oficial de Burp, accesible sin salir de la aplicación. La mayoría de las extensiones más usadas funcionan igual en Community que en Professional, y varias resuelven de forma mucho más cómoda cosas que hasta ahora hemos hecho a mano -como decodificar un JWT en el capítulo anterior.
Qué aprenderás en este capítulo
Dónde está la BApp Store y cómo se lee la ficha de una extensión antes de instalarla · Qué aporta exactamente una extensión pensada para JWT frente a hacerlo a mano en Decoder · Un par de extensiones más que merece la pena conocer aunque no se instalen todas · Qué mirar (autor, popularidad, actualización) antes de instalar cualquier extensión de terceros
1. Dónde está la BApp Store
Pestaña Extensions, sub-pestaña BApp Store. La lista de la izquierda muestra cientos de extensiones con autor, valoración y popularidad; al seleccionar una, el panel derecho muestra su ficha completa -descripción, funciones, y en muchos casos ejemplos de uso- antes de decidir si instalarla.
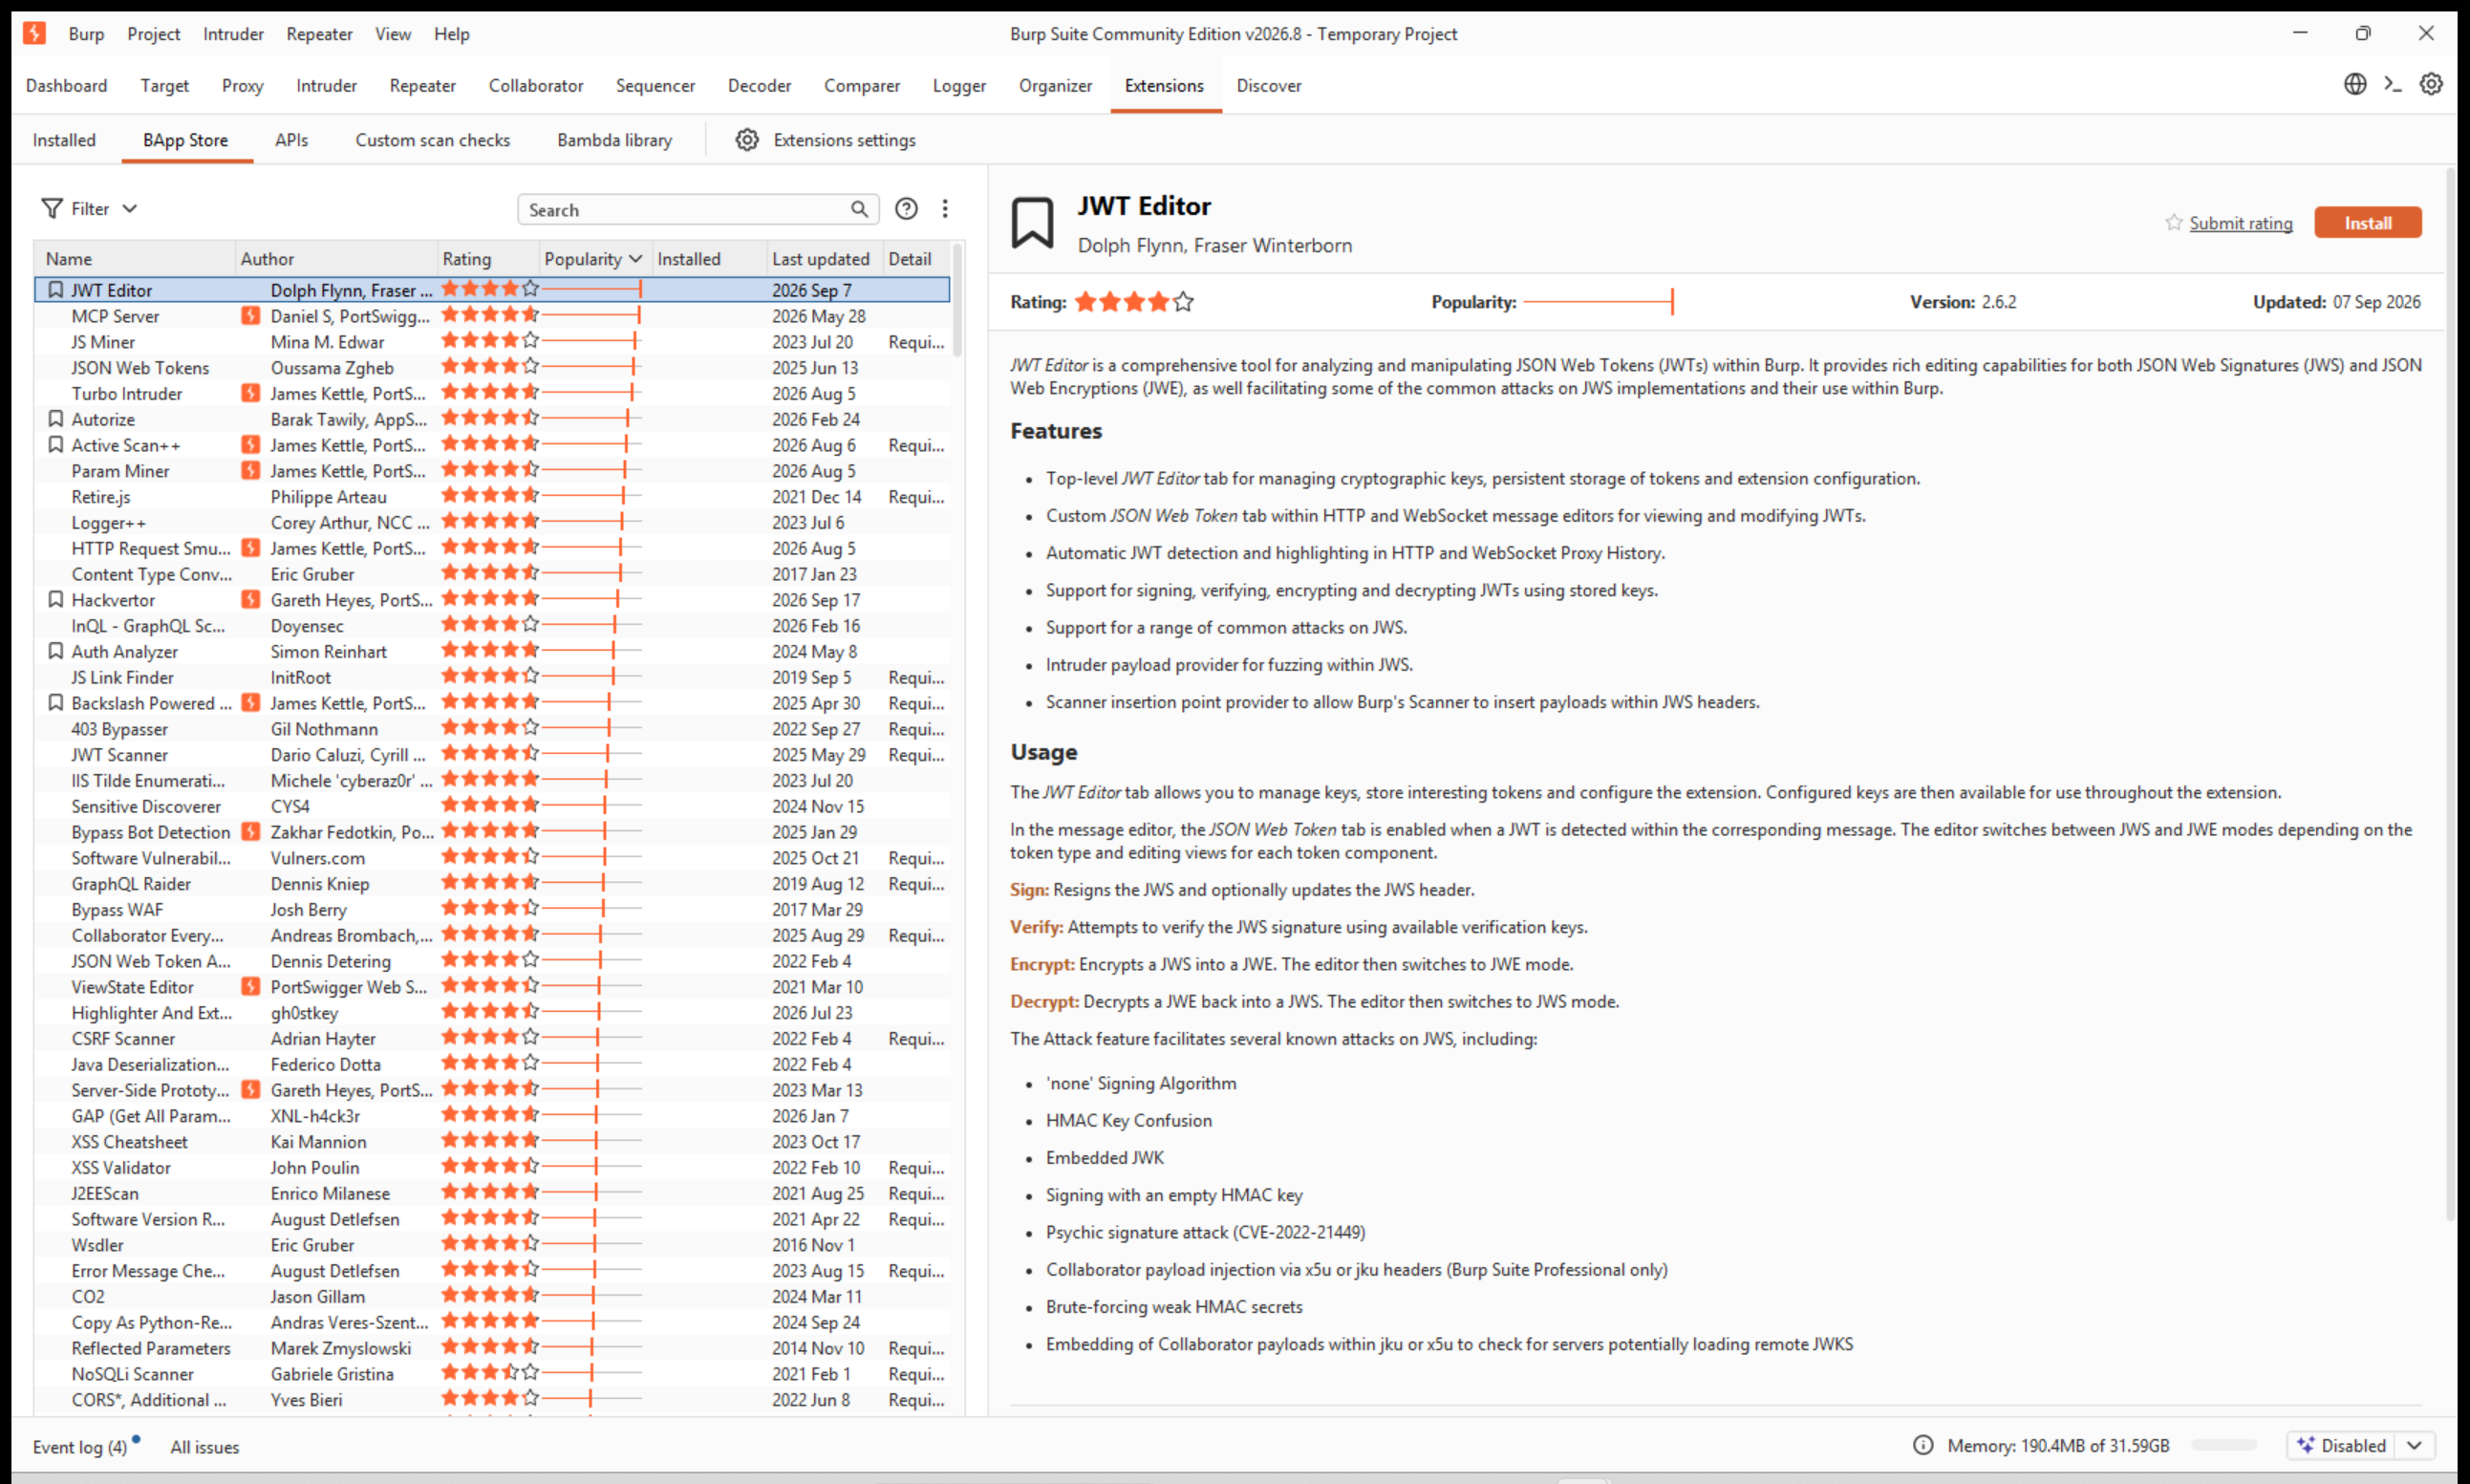
La BApp Store con JWT Editor seleccionada: firmar, verificar, cifrar y varios ataques conocidos sobre JWS/JWE ya integrados
JWT Editor es un ejemplo perfecto de por qué merece la pena mirar la BApp Store después de dominar lo básico. Todo lo que hicimos a mano en el capítulo anterior -aislar el payload, decodificarlo en Base64- esta extensión lo hace automáticamente: detecta cualquier JWT en el tráfico, lo resalta en el histórico, y añade una pestaña propia en el editor de peticiones para ver y modificar sus tres partes sin salir de Burp. Además añade ataques específicos de JWT -como probar el algoritmo 'none' o la confusión de claves HMAC- que no tienen equivalente manual sencillo.
2. Cómo leer una ficha antes de instalar
| Qué mirar | Por qué importa |
|---|---|
| Autor | Extensiones de PortSwigger o de autores reconocidos (como los que aparecen repetidos en la lista: James Kettle, Gareth Heyes) tienen más garantías que una extensión de un autor desconocido con una sola valoración |
| Popularidad y valoración | Una extensión muy instalada y bien valorada ha sido probada por miles de personas antes que tú |
| Última actualización | Una extensión sin actualizar desde hace varios años puede no funcionar bien con la versión actual de Burp, o depender de APIs que ya cambiaron |
| "Requi..." en la columna Detail | Indica que la extensión necesita algo adicional -normalmente instalar Jython o Java Standard Runtime desde la propia pestaña Extensions antes de poder usarla- |
Instalar es solo un clic, pero piensa en qué le das acceso
Una extensión corre con los mismos permisos que Burp y puede ver -y modificar- absolutamente todo el tráfico que pasa por el proxy, incluidas las credenciales de tus propias pruebas. Instalar una extensión de un autor de confianza para tu propio laboratorio es una cosa; instalar una desconocida y sin reseñas antes de una auditoría real con datos sensibles de un cliente es otra muy distinta.
3. Dos extensiones más que merece la pena conocer
| Extensión | Qué aporta |
|---|---|
| Logger++ | Un histórico mucho más filtrable y exportable que el HTTP history nativo -útil en sesiones largas con miles de peticiones |
| Autorize | Automatiza precisamente el tipo de comprobación de control de acceso del capítulo 17: repite cada petición con la sesión de un usuario de menor privilegio y avisa si obtiene la misma respuesta que el usuario original |
Ninguna de las dos es indispensable para seguir este manual -todo lo que hacen se puede hacer a mano con lo visto hasta ahora-, pero ambas ahorran trabajo repetitivo en una auditoría real, que es exactamente lo que debe hacer una buena extensión: automatizar lo mecánico para dejar el criterio humano para lo que de verdad lo necesita.
Conclusión
Con esto se cierra el Bloque C. Entre Repeater, Intruder, Decoder, Comparer, Sequencer y la BApp Store ya tienes el control completo sobre cualquier petición que pase por Burp: verla, modificarla, automatizar variaciones sobre ella, y ampliar la propia herramienta cuando algo se vuelve repetitivo.
El bloque siguiente deja de ser sobre la herramienta y pasa a ser sobre los objetivos: carrito de la compra, cuestionarios, direcciones y APIs REST bajo una SPA -cada uno con el tipo de fallo que más típicamente esconde.
unfantasmaenelsistema.com | Seguridad, sistemas y todo lo que no debería funcionar (pero funciona)